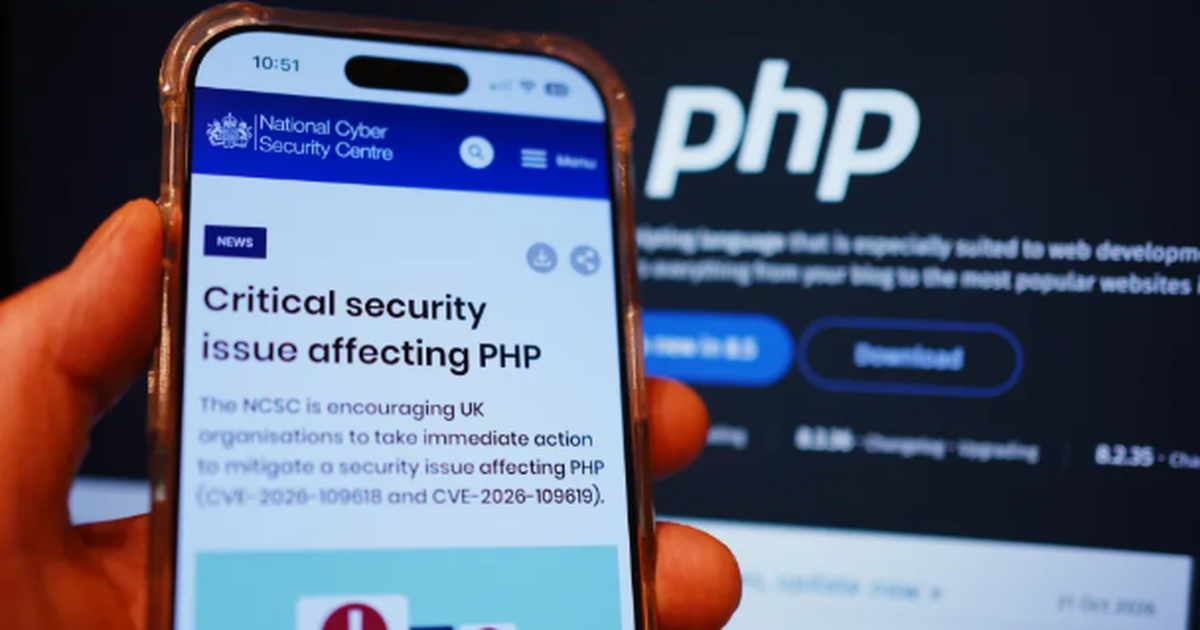
Chiều 22-10, thông tin từ Cục An ninh mạng (Bộ Công an) và Hiệp hội An ninh mạng quốc gia (NCA) cho biết, hai lỗ hổng bảo mật mang mã CVE-2026-109618 và CVE-2026-109619 trong ngôn ngữ lập trình PHP đã có bản vá chính thức. Người dùng internet thông thường không bị ảnh hưởng trực tiếp và có thể tiếp tục sử dụng bình thường. Các tổ chức, doanh nghiệp vận hành website có sử dụng PHP nên rà soát hệ thống và cập nhật bản vá sớm.
PHP là ngôn ngữ lập trình phổ biến, đứng sau rất nhiều website, hệ thống thương mại điện tử, cổng thông tin và các nền tảng quản trị nội dung. Ngày 21-10, nhóm phát triển PHP công bố bản phát hành bảo mật cho hai lỗ hổng mức nghiêm trọng. Các lỗ hổng đều được chấm 9,2 điểm theo thang CVSS v4.0, thang đo mức độ nghiêm trọng của lỗ hổng, tối đa là 10 điểm. Nếu bị khai thác, kẻ tấn công có thể thực thi mã từ xa trên máy chủ web chạy PHP mà không cần đăng nhập. Lỗ hổng do hãng bảo mật Wiz cùng một số nhóm nghiên cứu phát hiện, với sự hỗ trợ của các công cụ trí tuệ nhân tạo AI, đã được thông báo cho nhóm phát triển PHP trước khi công bố.