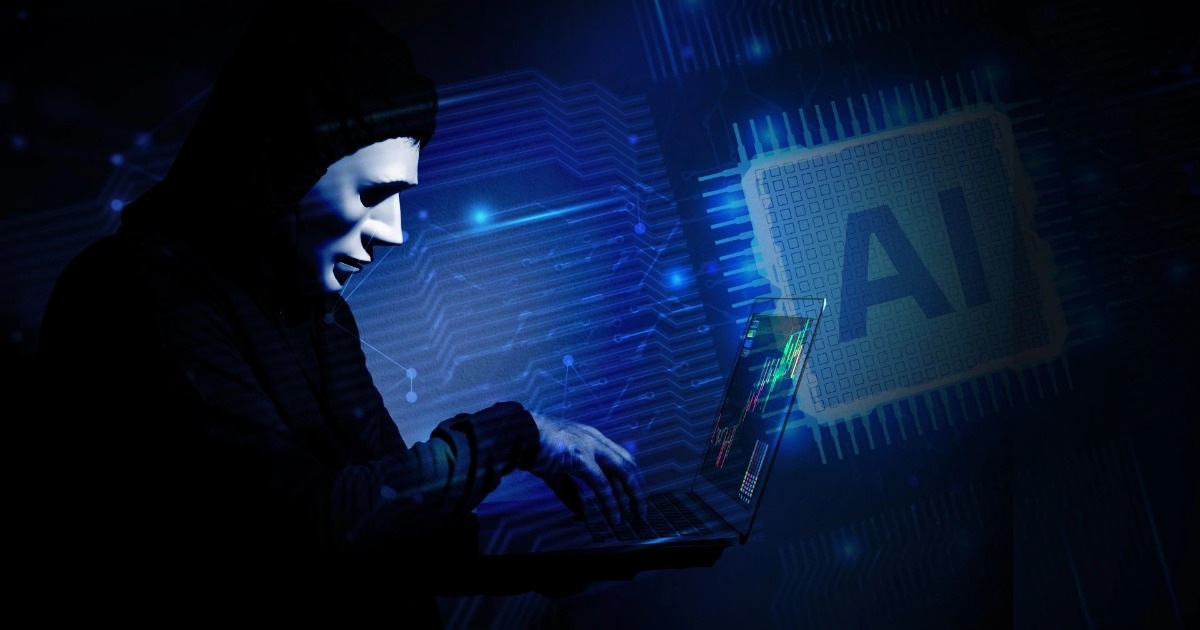
Trong bối cảnh các hình thức tấn công mạng ngày càng tinh vi, Ngân hàng TMCP Kiên Long (KienlongBank) vừa phát đi cảnh báo khẩn về một thủ đoạn mới cực kỳ nguy hiểm: Cài mã độc vào ứng dụng giả mạo chatbot AI để đánh cắp tài khoản ngân hàng của người dùng smartphone.
Theo thông tin từ website KienlongBank, một biến thể nguy hiểm thuộc dòng Trojan Banking có tên OctoV2 đang lây lan nhanh chóng, chủ yếu thông qua các website giả mạo. Đáng nói, loại mã độc này đang ẩn mình dưới lớp vỏ của một ứng dụng có tên Deepseek (giả mạo) – được giới thiệu là chatbot AI thông minh, khiến người dùng dễ mất cảnh giác.