Công nghệ

Doanh nghiệp cần làm gì để bảo vệ trang web trước lỗ hổng PHP?

Ý chính

  • Lỗ hổng PHP2Shell được chấm 9,2 điểm theo thang CVSS v4.0, cho phép kẻ tấn công thực thi mã từ xa trên máy chủ web.

  • Các phiên bản PHP đã được vá gồm 8.5.12, 8.4.27, 8.3.36 và 8.2.35, trong khi các bản cũ từ 8.1 trở về trước không nhận bản vá.

  • Nhiều nhà phân phối Linux và nhà cung cấp dịch vụ hosting đã chủ động cập nhật bản vá và bổ sung quy tắc chặn trên tường lửa WAF.

  • Chuyên gia khuyến nghị các đơn vị tự vận hành máy chủ cần rà soát hệ thống, cập nhật bản vá và tăng cường giám sát nhật ký truy cập.

  • Lỗ hổng nằm ở phía máy chủ nên người dùng thông thường khi giao dịch trực tuyến không bị ảnh hưởng trực tiếp.

Ngày 21/10, những người phát triển PHP, ngôn ngữ lập trình dùng để xây dựng website, hiện vận hành khoảng 70% trang web trên toàn cầu, đã công bố một lỗ hổng bảo mật nghiêm trọng cho phép kẻ tấn công chiếm quyền kiểm soát bất kỳ máy chủ nào chạy phần mềm này.

Lỗ hổng được đặt tên PHP2Shell, thực chất là một nhóm vấn đề liên quan đến cách PHP quản lý bộ nhớ máy tính. Nó có thể bị khai thác theo nhiều cách khác nhau, có trường hợp chỉ mất vài giây, để chạy mã trái phép trên các máy chủ chưa được vá lỗi.

Đọc đầy đủ tại dantri.com.vn →

Liên quan: Cục An ninh mạng Hiệp hội An ninh mạng quốc gia PHP
Nguồn: https://dantri.com.vn/cong-nghe/doanh-nghiep-can-lam-gi-de-bao-ve-trang-web-truoc-lo-hong-php-20261022215438274.htm

Các tin khác

SHTP đẩy mạnh hợp tác phát triển công nghệ cao và năng lượng xanh

SHTP đẩy mạnh hợp tác phát triển công nghệ cao và năng lượng xanh

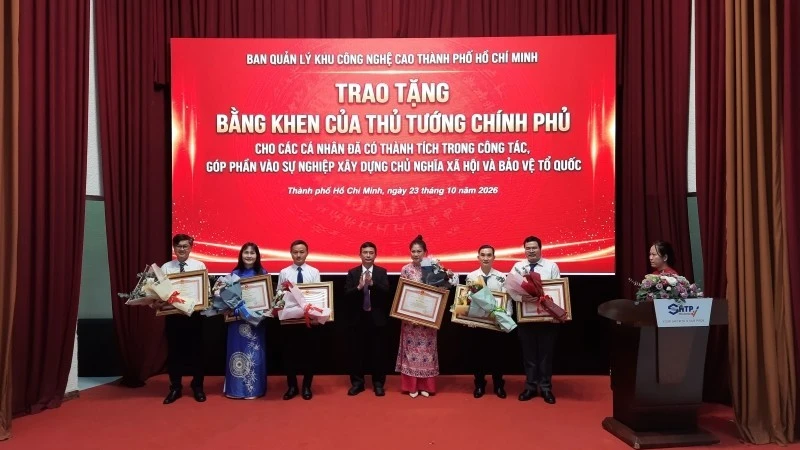
Ngày 23/10, tại Lễ Kỷ niệm 24 năm thành lập Khu Công nghệ cao Thành phố Hồ Chí Minh (24/10/2002-24/10/2026), Ban Quản lý Khu Công nghệ cao Thành phố Hồ Chí Minh ký kết hợp tác với các đối tác chiến lược trong lĩnh vực phát triển hạ tầng công nghệ cao, năng lượng xanh, đào tạo và nghiên cứu ứng dụng.